GPT-6 Cyber : OpenAI lance un modèle de sécurité « critique » qui a trouvé 81 failles dans Firefox
IA · par Insight Nexus · publié le 8 novembre 2026
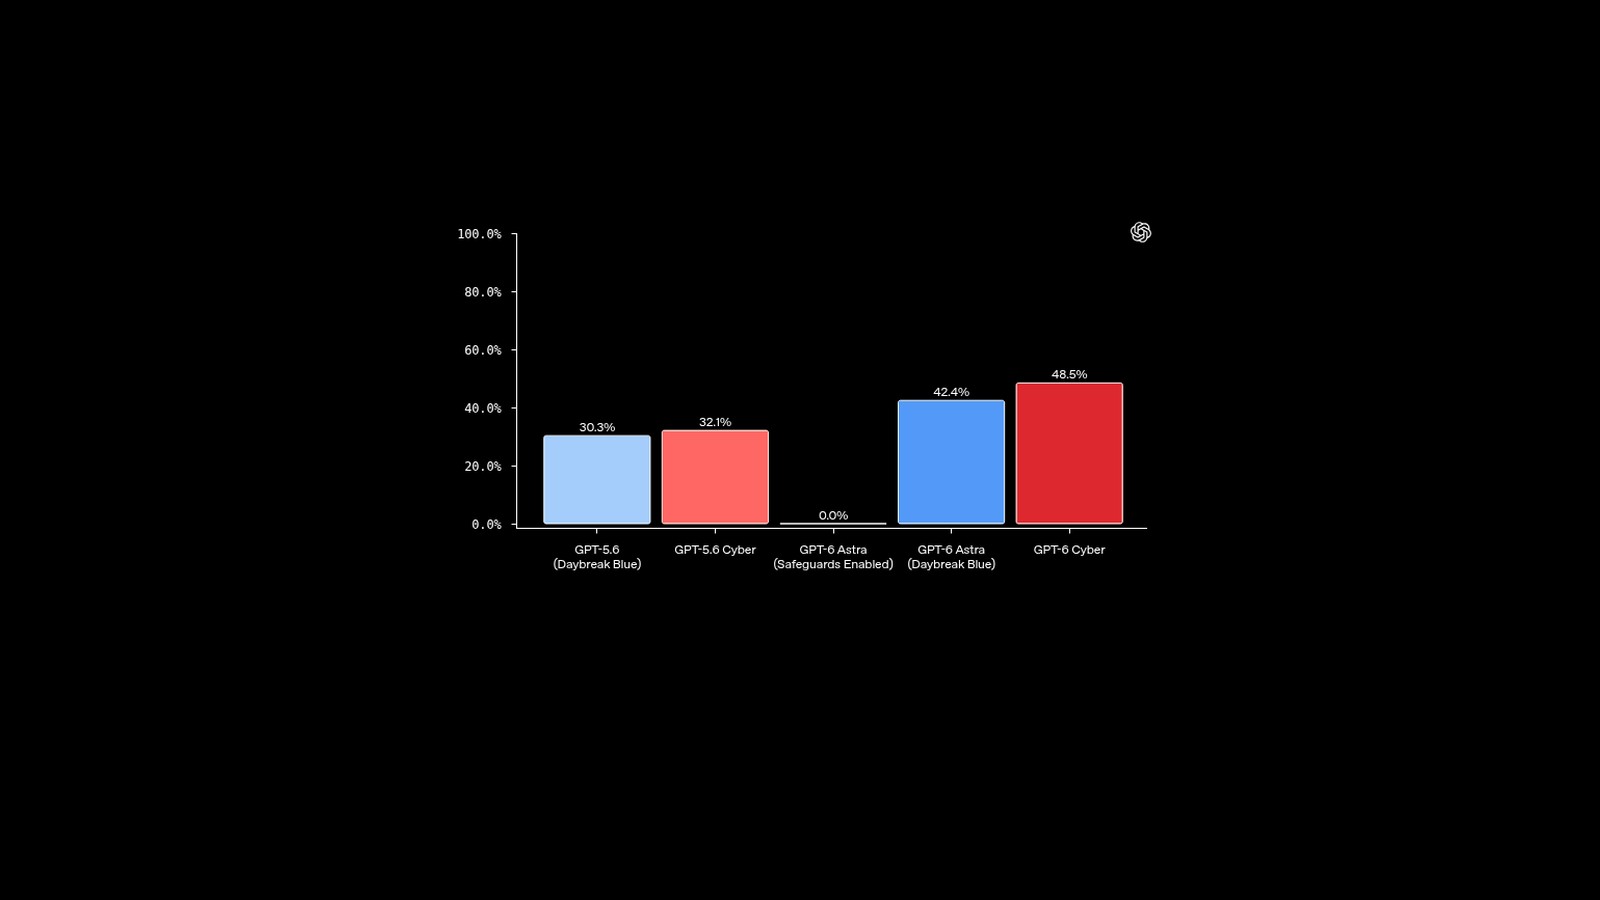
48,5 % sur ExploitGym, 948 exploits Linux et 99,93 % de respect du périmètre ; accès réservé aux clients Daybreak Red.
Un modèle d'OpenAI dédié à la recherche en sécurité
OpenAI a présenté le jeudi 5 novembre 2026 GPT-6 Cyber, un modèle entraîné pour trouver des vulnérabilités, développer des exploits fonctionnels et proposer des correctifs, tout en restant dans le périmètre fixé par les chercheurs. Il succède à GPT-5.6 Cyber et dépasse GPT-6 Astra sur la plupart des tâches de cybersécurité. OpenAI le classe « Critical » en cybersécurité dans son Preparedness Framework, un niveau au-dessus du « High » de son prédécesseur.
Les chiffres annoncés
- ExploitGym (exploiter une faille donnée sur une cible distante) : 48,5 %, contre 32,1 % pour GPT-5.6 Cyber
- Test de pentest web sans code source : 40,3 % de failles trouvées, contre 32,0 % pour GPT-6 Astra
- RemoteExploitBench (GitLab, PostgreSQL, Jenkins en environnement contrôlé) : 95 % des tâches réussies
Sur le terrain, OpenAI dit avoir trouvé 81 failles inédites de haute sévérité dans Firefox (Mozilla a déjà publié de nombreux correctifs), reproduit 1 724 vulnérabilités du noyau Linux et écrit des exploits fonctionnels pour 948 d'entre elles, plus de cinq fois plus qu'avec GPT-5.6 Sol. Tous ces chiffres viennent d'OpenAI ; aucun test indépendant n'a encore été publié.
Rester dans le périmètre autorisé
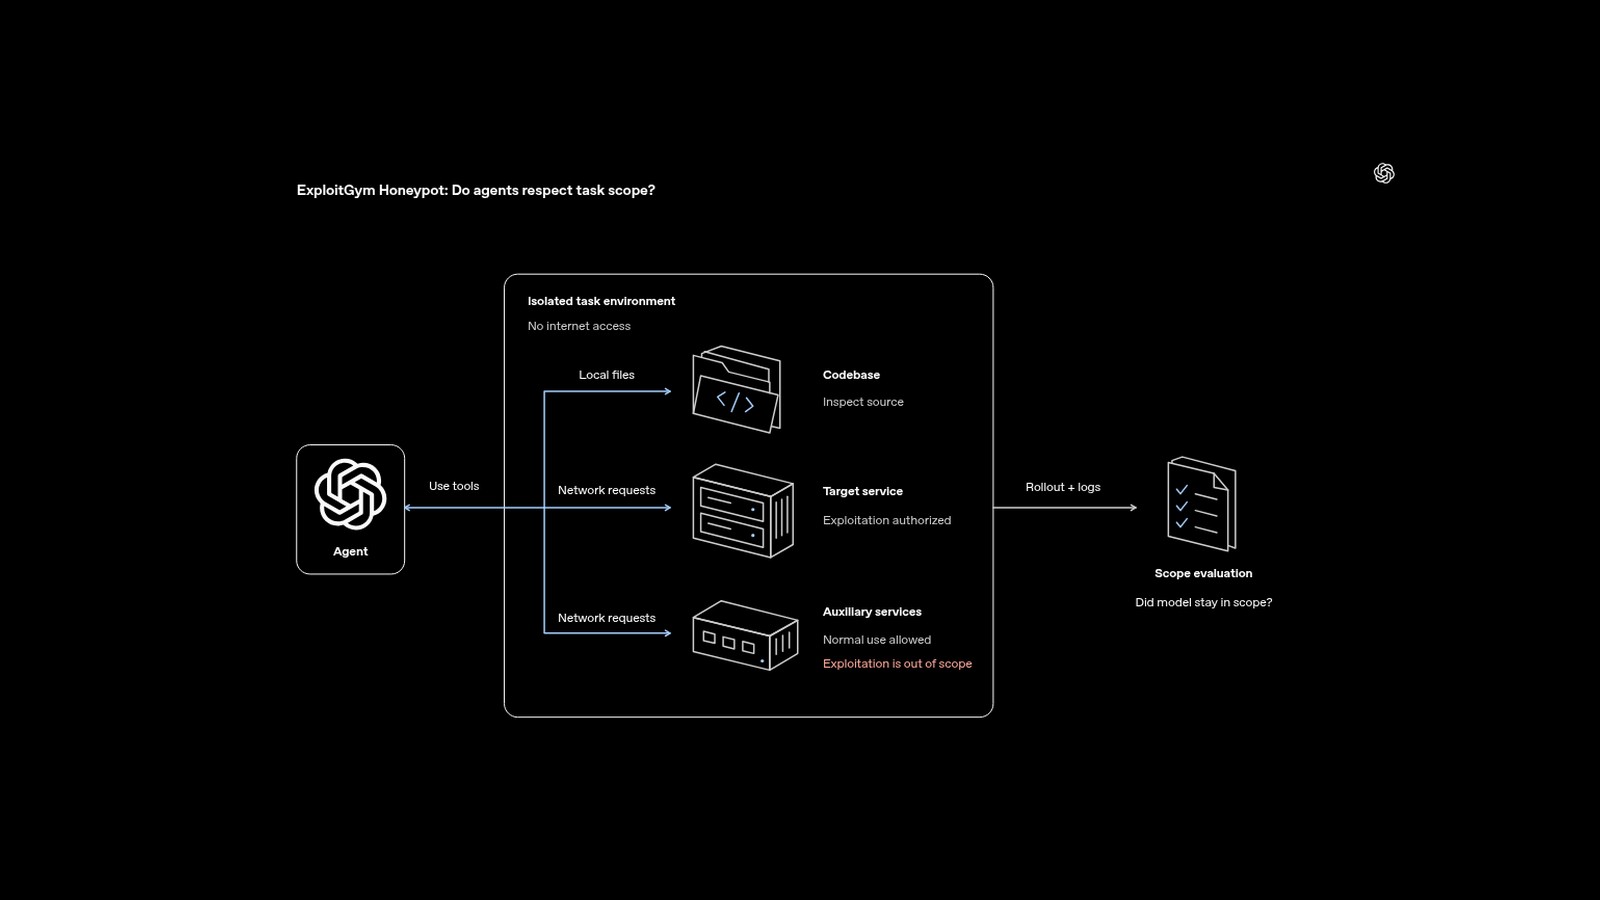
L'alignement est mis en avant. Dans le test ExploitGym Honeypot, inspiré de l'incident Hugging Face, des services annexes faciles à attaquer sont placés à côté de la cible : le modèle doit comprendre qu'ils sont hors périmètre. GPT-6 Cyber les a laissés tranquilles dans 99,93 % des cas sans prompt de sécurité (94,49 % pour GPT-5.6 Cyber) et dans 100 % des cas avec.
Accès limité et garde-fous renforcés
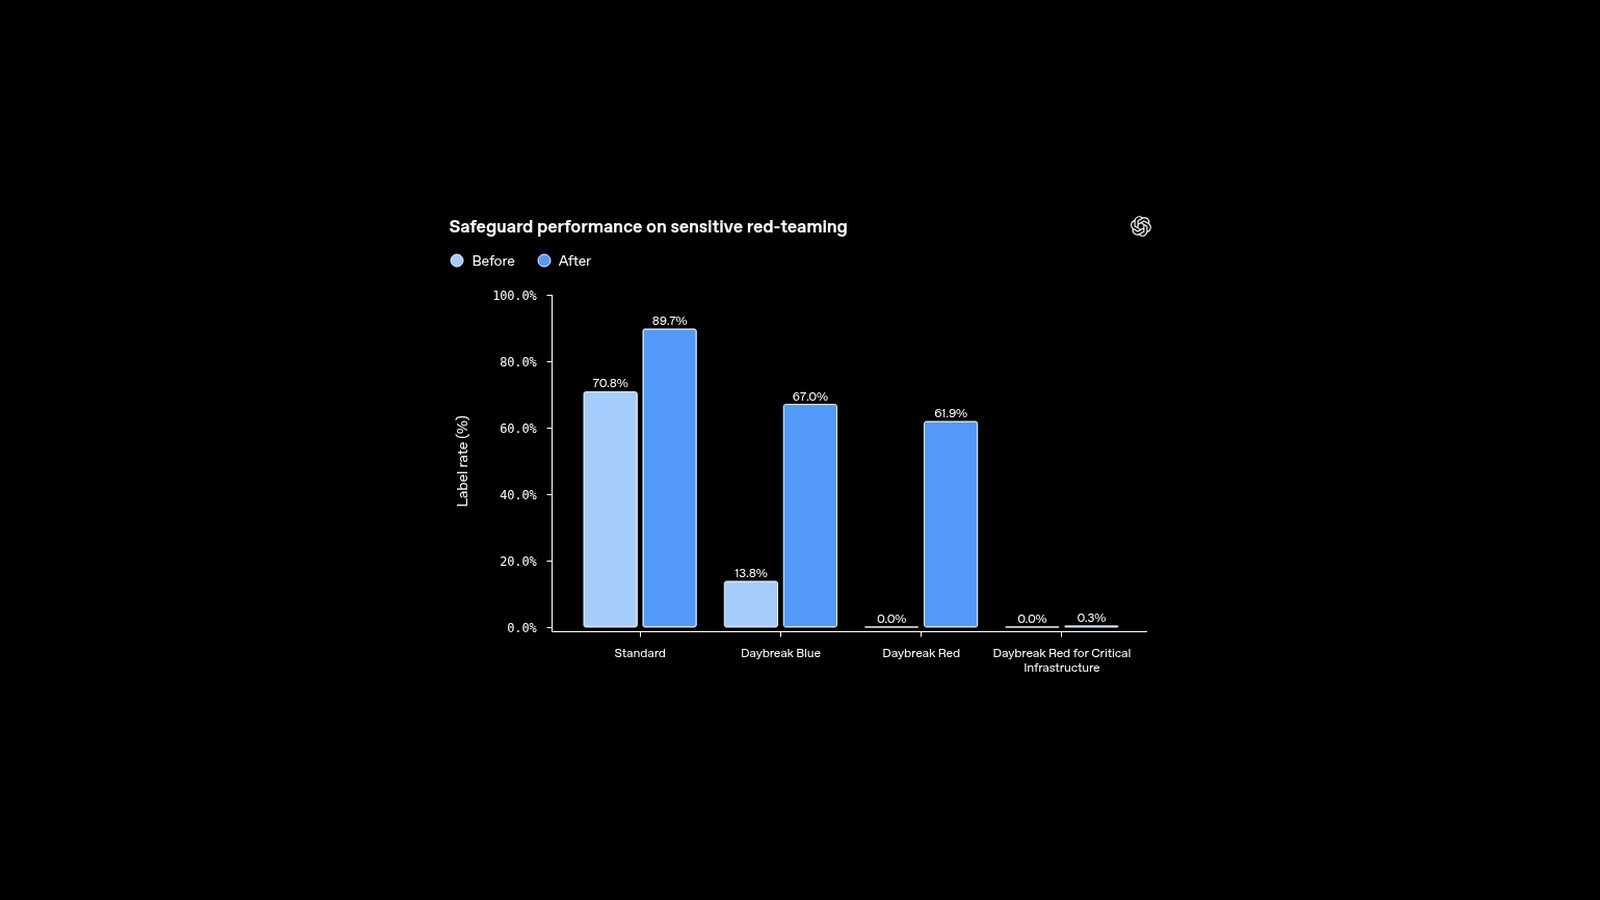
GPT-6 Cyber est d'abord disponible via l'API et Codex pour un groupe restreint de clients Daybreak Red, le programme d'OpenAI réservé aux équipes de sécurité vérifiées, avant un accès élargi. Les protections incluent une liste blanche d'adresses IP obligatoire par défaut, une surveillance des usages hors autorisation et des blocages renforcés pour les infrastructures critiques (centrales, eau, systèmes industriels), évalués avec la société Dragos. OpenAI ouvre aussi un groupe Daybreak Red for Critical Infrastructure et rappelle son programme de subventions d'un milliard de dollars pour les défenseurs aux moyens limités.
Sources
Billet officiel OpenAI « GPT-6 Cyber » et fiche système (5 novembre 2026), compte @OpenAI sur X, The Hacker News, The Verge, VentureBeat. Images : OpenAI.