Gemini 4 Argon : Google annonce son modèle frontière
IA · par Insight Nexus · publié le 3 octobre 2026
Le 30 septembre 2026, Google a présenté Gemini 4 Argon. Le modèle reste d'abord réservé à des défenseurs cyber, avant les clients API payants et les abonnés Google AI Ultra.
Une annonce datée, pas une ouverture publique
Le 30 septembre 2026, Koray Kavukcuoglu, vice-président senior de Google DeepMind et architecte en chef de l'IA chez Google, a signé un billet intitulé « Gemini 4 Argon: our next era of frontier intelligence ». Le texte ne présente pas un chatbot déjà disponible dans l'application Gemini. Il annonce un modèle frontière en cours de déploiement restreint, auprès d'un groupe de défenseurs cyber de confiance, via le programme Fairwind.
Google décrit Argon comme un modèle conçu pour tenir un raisonnement long sur des tâches complexes : ingénierie logicielle réelle, travail de connaissance en entreprise (le billet cite le droit et la finance) et défense en cybersécurité. La phrase d'accroche du blog est claire : il s'agit de performance « frontière » sur ces flux de travail, pas d'une simple mise à jour de conversation.
Le même texte explique pourquoi l'accès reste fermé. Google dit être engagé dans le processus volontaire du gouvernement américain pour un accès au modèle avant une diffusion plus large. L'entreprise compte recueillir les retours des premiers testeurs et ajuster les garde-fous avant d'ouvrir Argon aux développeurs, aux entreprises et au grand public, « as soon as possible ». Le premier cercle visé après cette phase, toujours selon le billet, est celui des clients payants de l'API et des abonnés Google AI Ultra. Aucune date de calendrier n'est donnée.
Ce que Google dit déjà voir en interne
Avant de parler de scores publics, le billet raconte ce qu'Argon ferait déjà à l'intérieur de Google. Ces exemples sont des déclarations de l'entreprise, pas des audits indépendants. Ils méritent d'être lus comme tels.
Sur le calcul quantique, Google écrit qu'Argon aide des chercheurs à réduire les ressources d'espace-temps (qubits multipliés par portes) de sous-routines qui bloquent des applications importantes. Dans un cas, le modèle aurait battu une base publiée de 40 % en quelques minutes.
Sur les centres de données, une équipe d'agents Argon aurait analysé de la télémétrie de profilage à l'échelle du parc, puis identifié et appliqué des optimisations mémoire. Le billet parle de plus de 300 Tio libérés une fois le déploiement fait, et d'une estimation de 500 Tio à 1 Pio d'économies au total.
Le troisième chantier est le plus parlant pour les développeurs : des migrations de code C et C++ vers Rust. Google cite une échelle qui va de dizaines de milliers de lignes dans des bibliothèques comme re2 et libgav1, jusqu'à plus de 800 000 lignes pour le noyau Zircon de Fuchsia. Le billet précise que ces réécritures, sur des systèmes critiques, passent par des audits automatiques et humains, des tests d'émulation et une revue avant toute mise en production. Pour libgav1, le décodeur vidéo open source de Google, des agents auraient repris un portage Rust existant et remplacé 32 000 lignes de code SIMD par des expériences guidées par le profilage. Le résultat annoncé : un décodeur sûr en mémoire, 2,7 fois plus rapide que ce portage Rust, avec une sortie vidéo identique, et plus proche du C++ optimisé.
Un million de jetons en sortie
Pour soutenir ces trajectoires longues, Google augmente la limite de jetons en sortie jusqu'à 1 million, contre 64 000 auparavant. Le billet parle d'une limite « industry-leading ». L'argument n'est pas seulement la longueur du texte produit : Google dit que cette marge permet au modèle de raisonner plus profondément et de générer des centaines de milliers de jetons dans une seule trajectoire, afin de traiter un problème difficile d'un seul tenant.
Les mesures citées dans le billet
Sur le code, Google annonce un nouvel état de l'art sur DeepSWE v1.1, à 77,9 %. Ce banc mesure, selon le blog, la performance sur des tâches d'ingénierie logicielle longues et réelles. Des ingénieurs Google utiliseraient déjà Argon au quotidien, du débogage courant aux migrations de dépôts et à la conception d'algorithmes.
Hors code, le billet place Argon en tête du Vals Index, qui pondère finance, code, droit et fiscalité selon leur poids dans le PIB américain. Google évoque aussi une avance sur Vals Finance Agent v2 (recherche financière en plusieurs étapes) et sur le Legal Agent Benchmark de Harvey (recherche et rédaction juridiques), sans publier les pourcentages dans le corps du texte. Sur AutomationBench, le banc de Zapier pour l'exécution de bout en bout de fonctions métier, Argon est classé premier avec 51,3 %.
Le blog ajoute une force particulière quand le travail de connaissance passe par l'image : analyse de graphiques professionnels, détails dans de longues vidéos, action à partir d'une série de documents. Sur LVBench, qui mesure la compréhension de vidéos longues, Google annonce un état de l'art à 91,7 %.
La cybersécurité, premier public réel
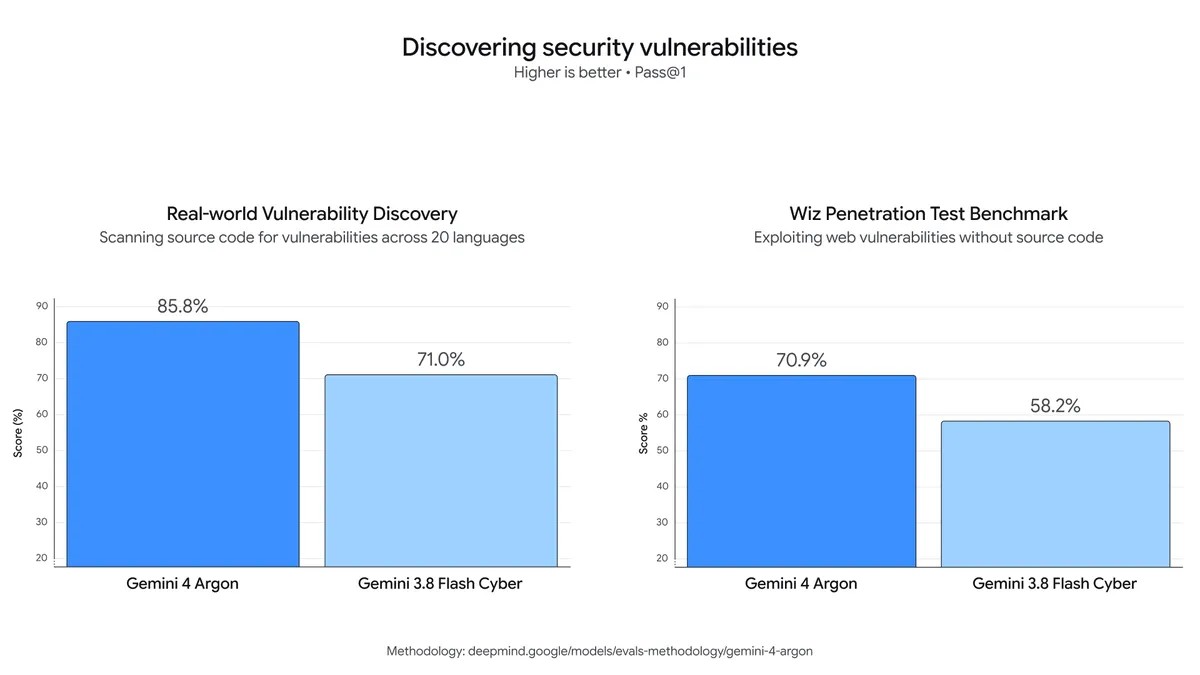
La partie la plus sensible du billet est la défense cyber. Google dit avoir entraîné Argon pour qu'il trouve, valide et corrige des vulnérabilités critiques. Pour les défenseurs de confiance et les équipes internes de Google, le modèle sera diffusé sans les garde-fous cyber, afin qu'ils puissent utiliser ses capacités de défense au niveau frontière. Cette phrase est écrite telle quelle par Google. Elle explique aussi pourquoi le grand public n'est pas le premier destinataire.
Wiz utiliserait déjà Argon dans son initiative Scan for Good, présentée comme un programme qui protège gratuitement des infrastructures publiques critiques en cherchant et en corrigeant des expositions à haut risque. Dans une démonstration précoce, le modèle aurait mis au jour une vulnérabilité critique exposant des données personnelles sensibles dans un logiciel de santé utilisé par des hôpitaux dans le monde. Google écrit que des modèles frontières précédents étaient passés à côté. Le billet ne donne ni identifiant de faille, ni nom d'éditeur.
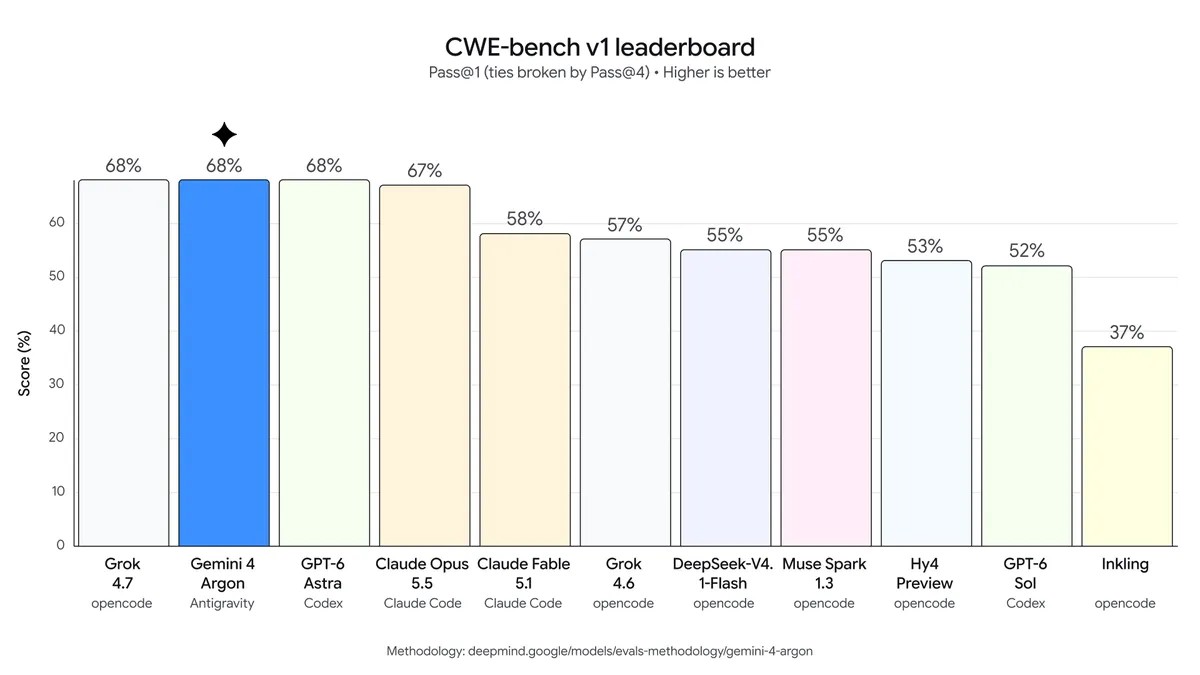
Sur CWE-bench v1, qui évalue la capacité à corriger des vulnérabilités, Argon est annoncé à égalité en première place avec 68 %, dans la continuité de 3.8 Flash Cyber sur CWE-bench v0. Google ajoute deux comparaisons internes : un banc de vulnérabilités couvrant des bases de code dans 20 langages, et un banc de test d'intrusion en boîte noire chez Wiz, sans code source, où Argon ferait mieux que 3.8 Flash Cyber pour découvrir la surface d'attaque, identifier des failles et produire des preuves de concept.
Les garde-fous avant une diffusion large
Google détaille quatre axes avant une ouverture plus large. Contre les usages malveillants, cyber ou CBRN (chimique, biologique, radiologique, nucléaire), le modèle est conçu pour refuser les demandes nuisibles tout en laissant passer la recherche scientifique légitime à double usage, dans le cadre du Frontier Safety Framework. Google dit renforcer la robustesse, y compris en surveillant les activations internes du modèle, avec des tests de red teams internes et externes, manuels et automatiques.
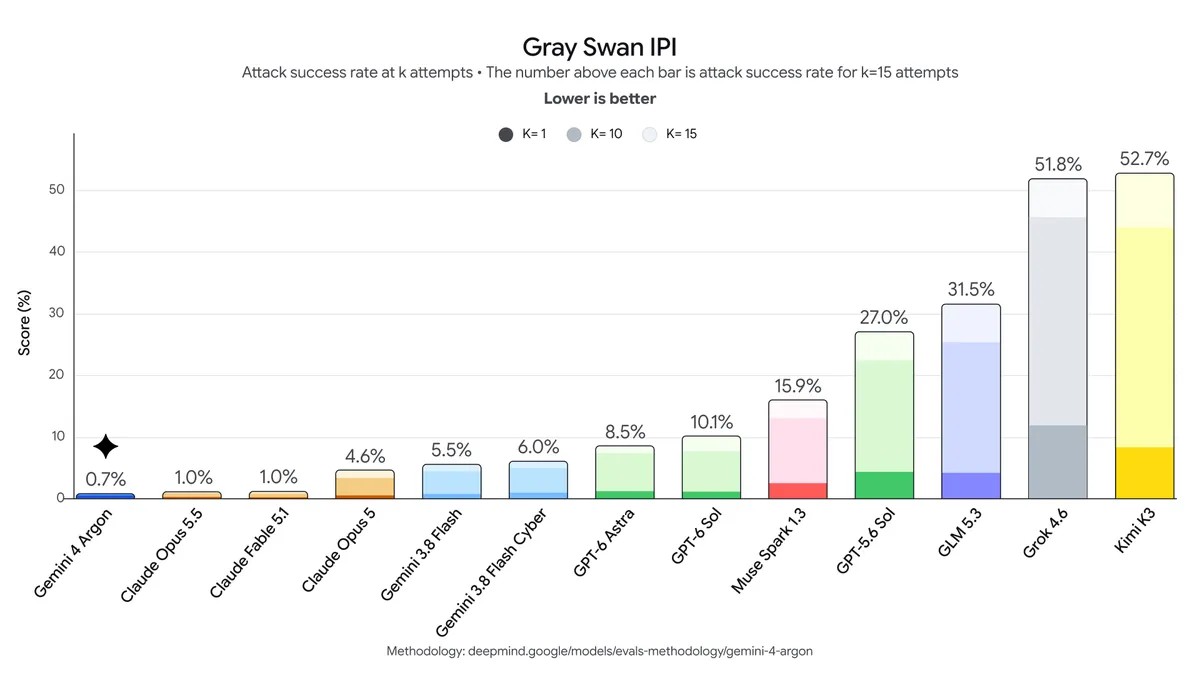
Contre les injections de prompt indirectes, Argon est présenté comme le modèle le plus résistant de Google à ce jour. Le billet le place en tête sur le banc Indirect Prompt Injection de Gray Swan. Google rappelle que ces attaques exigent une vigilance continue et plusieurs couches de défense.
Sur l'alignement, Google déploie des mitigations qui surveillent la chaîne de pensée et les actions d'Argon, et qui arrêtent l'exécution si besoin. Un système proche aurait servi à surveiller les entraînements, avec des alertes à une équipe d'incident, et la précaution de ne pas réinjecter ces constats dans l'entraînement, pour ne pas apprendre au modèle à contourner la surveillance. Google invite le reste de l'industrie à garder une transparence du raisonnement.
Enfin, les environnements de test sont durcis : bacs à sable isolés et scellés avant les entraînements ou évaluations à haut risque, dans la ligne de la feuille de route « agent control ».
Le prix annoncé, et ce qui manque encore
Argon doit démarrer à un prix d'introduction de 2 dollars pour un million de jetons en entrée et 10 dollars pour un million de jetons en sortie. Les jetons d'entrée mis en cache sont annoncés à 95 % de moins que le prix d'entrée. La note du billet ajoute qu'après la période d'introduction, le tarif passera à 4 dollars le million en entrée et 20 dollars le million en sortie. La durée de cette période n'est pas écrite dans le texte publié.
Le billet cite aussi l'écriture créative parmi les capacités frontières, à côté du code, du travail de connaissance et de la défense cyber, sans en faire le sujet central. Le calendrier reste le point faible de l'annonce : pas de jour d'ouverture pour l'API payante, pas de jour pour Google AI Ultra, pas de jour pour le public. Ce qui est daté, c'est le billet lui-même, le 30 septembre 2026, et le choix de commencer par des défenseurs, pas par une démo grand public.